टेक्नोलॉजी | ABC NATIONAL NEWS | बेंगलुरु | 21 अक्टूबर 2026
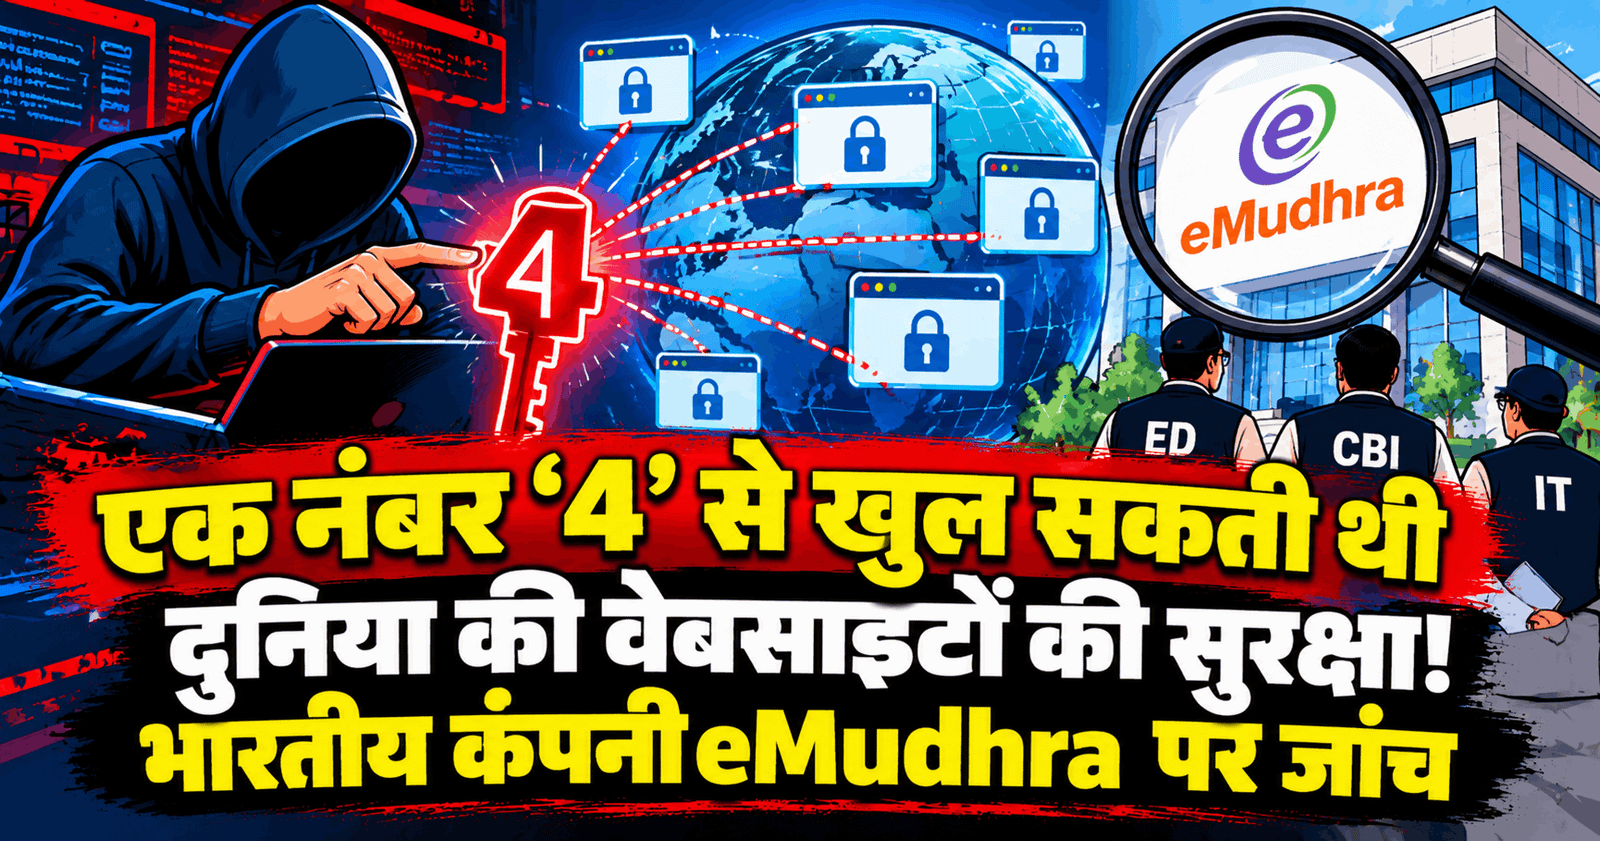
भारत की बेंगलुरु स्थित डिजिटल प्रमाणन कंपनी eMudhra की एक बड़ी तकनीकी चूक ने इंटरनेट सुरक्षा व्यवस्था पर गंभीर सवाल खड़े कर दिए हैं। कंपनी द्वारा जारी आठ सुरक्षा प्रमाणपत्रों की निजी चाबियां इतनी कमजोर पाई गईं कि विशेषज्ञों के अनुसार, उन्हें कुछ ही सेकंड में खोजा जा सकता था। इन चाबियों का इस्तेमाल वेबसाइटों की पहचान प्रमाणित करने वाले डिजिटल प्रमाणपत्र जारी करने में होता है। यदि कोई हमलावर इनका दुरुपयोग करता, तो वह बैंकिंग वेबसाइटों से लेकर सरकारी पोर्टलों तक की नकली पहचान बनाकर लोगों को धोखा देने की कोशिश कर सकता था।
मामले की गंभीरता को देखते हुए केंद्र सरकार के इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) ने जांच के लिए विशेष टीम गठित की है। Google, Mozilla, Apple और Microsoft ने संबंधित प्रमाणपत्रों को ब्लॉक कर दिया है। राष्ट्रीय साइबर सुरक्षा एजेंसी CERT-In ने भी चेतावनी जारी करते हुए सरकारी विभागों, इंटरनेट सेवा प्रदाताओं, सॉफ्टवेयर कंपनियों और वेबसाइट प्रशासकों को अपने सिस्टम और भरोसेमंद प्रमाणपत्रों की सूची अपडेट करने की सलाह दी है।
हालांकि, उपलब्ध जानकारी के मुताबिक, अभी तक ऐसा कोई प्रमाण सामने नहीं आया है कि इन कमजोर चाबियों का वास्तव में दुरुपयोग किया गया। प्रमुख ब्राउजरों में एक सुरक्षा व्यवस्था भी मौजूद थी, जिसके कारण फर्जी प्रमाणपत्रों के जरिए किए गए संभावित हमलों का पता लगाया जा सकता था।
निजी चाबियां इतनी कमजोर कैसे थीं?
eMudhra एक प्रमाणन प्राधिकरण (Certificate Authority) है, जिस पर प्रमुख ब्राउजर और ऑपरेटिंग सिस्टम वेबसाइटों की डिजिटल पहचान प्रमाणित करने के लिए भरोसा करते हैं। कंपनी की आठ निजी चाबियों में से एक का मान केवल ‘4’ था। अन्य चाबियों के मान 56, 66, 115, 155, 156, 230 और 237 थे।
क्रिप्टोग्राफी के विशेषज्ञों के मुताबिक, इस तरह की चाबियों का अनुमान लगाना बेहद आसान था। मोजिला के इंजीनियरों ने संभावित शुरुआती 256 चाबियां तैयार करके उनका मिलान किया और कमजोर चाबियों को खोज निकाला। मोजिला के एक इंजीनियर ने यह भी बताया कि उनके परीक्षण में कुछ कृत्रिम बुद्धिमत्ता (AI) एजेंट साधारण निर्देश पर ही इस काम को कर पाए।
सामान्य सुरक्षा मानकों के अनुसार, ऐसी निजी चाबियां पर्याप्त रूप से यादृच्छिक और अप्रत्याशित संख्याओं से बननी चाहिए, ताकि कोई बाहरी व्यक्ति उनका अनुमान न लगा सके। इस मामले में चाबियों की कमजोरी ने पूरी प्रमाणन प्रक्रिया पर सवाल खड़े कर दिए।
फर्जी वेबसाइट और वित्तीय धोखाधड़ी का खतरा
जब कोई व्यक्ति HTTPS वाली वेबसाइट खोलता है, तो उसका ब्राउजर डिजिटल प्रमाणपत्र के जरिए वेबसाइट की पहचान की पुष्टि करता है। यह प्रमाणपत्र बताता है कि वेबसाइट किस संगठन से संबंधित है और उसके साथ संचार को सुरक्षित बनाने में मदद करता है।
प्रमाणन प्राधिकरण अपनी निजी चाबियों से मध्यवर्ती प्रमाणपत्रों (Intermediate Certificates) पर हस्ताक्षर करता है। इन मध्यवर्ती प्रमाणपत्रों के जरिए अलग-अलग वेबसाइटों के प्रमाणपत्र जारी किए जा सकते हैं। यदि किसी हमलावर के पास ऐसी निजी चाबी आ जाए, तो वह किसी अन्य वेबसाइट के नाम से फर्जी प्रमाणपत्र बनाने की कोशिश कर सकता है।
eMudhra के आठ प्रभावित प्रमाणपत्रों में छह वेबसाइटों के लिए और दो सॉफ्टवेयर की डिजिटल पहचान प्रमाणित करने के लिए इस्तेमाल होते थे। विशेषज्ञों ने चेतावनी दी कि ऐसी कमजोरी का दुरुपयोग फिशिंग, संचार के बीच में घुसकर जानकारी चुराने वाले हमलों (Man-in-the-Middle Attacks), पासवर्ड चोरी और वित्तीय धोखाधड़ी के लिए किया जा सकता था।
हालांकि, प्रमुख ब्राउजरों में Certificate Transparency नाम की व्यवस्था भी है। इसके तहत वेबसाइट प्रमाणपत्र सार्वजनिक लॉग में दर्ज किए जाते हैं, जिससे संदिग्ध या फर्जी प्रमाणपत्रों का पता लगाने में मदद मिलती है। इसी सुरक्षा व्यवस्था ने संभावित नुकसान को सीमित करने में भूमिका निभाई।
eMudhra ने क्या सफाई दी?
eMudhra ने अपने बयान में कहा कि समस्या उसकी कुंजी निर्माण प्रक्रिया (Key Generation Ceremony) में आई तकनीकी खामी के कारण पैदा हुई। कंपनी के अनुसार, 30 अप्रैल 2025 को प्रमाणपत्रों के लिए चाबियां तैयार करते समय एक प्रक्रिया में गड़बड़ी हुई, जिससे मूल मजबूत चाबियों के साथ कमजोर चाबियों का दूसरा सेट भी बन गया। कंपनी ने कहा कि गलती से कमजोर चाबियों का इस्तेमाल हो गया, क्योंकि उनके लेबल आपस में मिलते-जुलते थे।
कंपनी ने यह भी कहा कि उसके बुनियादी ढांचे से छेड़छाड़ नहीं हुई और किसी डेटा के लीक होने की जानकारी नहीं है। उसके भारतीय डिजिटल हस्ताक्षर प्रमाणपत्र और eSign कारोबार अलग बुनियादी ढांचे पर चलते हैं और इस घटना से प्रभावित नहीं हुए।
कंपनी के मुताबिक, संबंधित प्रमाणपत्रों और उसके रूट प्रमाणपत्रों का लगातार दो वर्षों तक स्वतंत्र ऑडिट भी हुआ था। इसके बावजूद कमजोर चाबियों का सामने आना सुरक्षा प्रक्रियाओं, तकनीकी जांच और मानवीय निगरानी की प्रभावशीलता पर सवाल उठाता है।
केंद्र सरकार और CERT-In के बयान में अंतर
इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय ने कहा कि उसने मामले को गंभीरता से लिया है और जांच के लिए विशेष टीम बनाई है। मंत्रालय के अनुसार, भारतीय वेबसाइटों और एप्लिकेशन पर इसका प्रभाव बहुत सीमित और थोड़े समय के लिए रहा। मंत्रालय ने सोशल मीडिया पर इस मामले को लेकर कुछ दावों को भय फैलाने वाला भी बताया।
दूसरी ओर, CERT-In ने अपनी चेतावनी में कहा कि कमजोर चाबियों के कारण हमलावर संचार को रोकने या उसमें बदलाव करने की कोशिश कर सकते थे। इससे पासवर्ड चोरी, संवेदनशील जानकारी के अनधिकृत खुलासे और वित्तीय धोखाधड़ी का खतरा पैदा हो सकता था।
इस मामले में एक अहम सवाल यह है कि प्रभाव को सीमित और अल्पकालिक बताने का आधार क्या था, क्योंकि कमजोर चाबियां अप्रैल 2025 में बनाई गई थीं। यह स्पष्ट करने के लिए विस्तृत जांच जरूरी है कि उनके संभावित दुरुपयोग की आशंका कितने समय तक बनी रही और किन प्रणालियों पर इसका असर पड़ सकता था।
वेबसाइट संचालकों और आम लोगों को क्या करना चाहिए?
CERT-In ने सरकारी विभागों, इंटरनेट सेवा प्रदाताओं, सॉफ्टवेयर विक्रेताओं और वेबसाइट प्रशासकों को अपने सिस्टम तथा भरोसेमंद प्रमाणपत्रों की सूची अपडेट करने की सलाह दी है। उसने विशेष रूप से कहा है कि वेबसाइट या सॉफ्टवेयर की सुरक्षा चेतावनियों को नजरअंदाज न किया जाए और प्रमाणपत्र सत्यापन की प्रक्रिया बंद न की जाए।
आम इंटरनेट उपयोगकर्ताओं को भी किसी वेबसाइट पर सुरक्षा चेतावनी दिखाई देने पर उसे अनदेखा नहीं करना चाहिए। बैंकिंग या अन्य संवेदनशील सेवाओं का इस्तेमाल करते समय वेबसाइट के सही पते की जांच करना और संदिग्ध लिंक से बचना जरूरी है। हालांकि, इस घटना का मतलब यह नहीं है कि सभी वेबसाइटें असुरक्षित हो गई हैं या सभी उपयोगकर्ताओं की जानकारी चोरी हो चुकी है।
इंटरनेट की भरोसेमंद व्यवस्था पर बड़ा सवाल
यह मामला केवल आठ कमजोर चाबियों तक सीमित नहीं है। इंटरनेट की सुरक्षा इस भरोसे पर टिकी है कि वेबसाइटों की पहचान प्रमाणित करने वाली कंपनियां मजबूत तकनीकी मानकों का पालन करेंगी। यदि किसी एक प्रमाणन प्राधिकरण की प्रक्रिया में गंभीर चूक होती है, तो उसका संभावित असर उन वेबसाइटों और संस्थानों तक भी पहुंच सकता है जिनका उस कंपनी से सीधा कारोबारी संबंध नहीं है।
विशेषज्ञों के मुताबिक, पुराने राउटर, भुगतान टर्मिनल और ऐसे उपकरण जिन्हें आसानी से अपडेट नहीं किया जा सकता, इस तरह की घटनाओं के बाद विशेष चुनौती बन सकते हैं। संबंधित प्रमाणपत्रों को ब्लॉक करना जरूरी कदम है, लेकिन सभी प्रणालियों में बदलाव लागू करने और यह सुनिश्चित करने में समय लग सकता है कि कहीं कोई पुराना या असुरक्षित भरोसा अब भी कायम तो नहीं है।
अब जांच का सबसे अहम सवाल यह है कि इतनी बुनियादी तकनीकी कमजोरी पैदा कैसे हुई, सुरक्षा जांच में यह पहले क्यों नहीं पकड़ी गई और भविष्य में ऐसी चूक रोकने के लिए क्या बदलाव किए जाएंगे। इंटरनेट की सुरक्षा केवल तकनीक पर नहीं, बल्कि उन संस्थाओं की जवाबदेही पर भी निर्भर करती है जिन्हें दुनिया की डिजिटल व्यवस्था भरोसे के साथ अपनी जिम्मेदारी सौंपती है।