राष्ट्रीय | ABC NATIONAL NEWS | नई दिल्ली | 24 अक्टूबर 2026
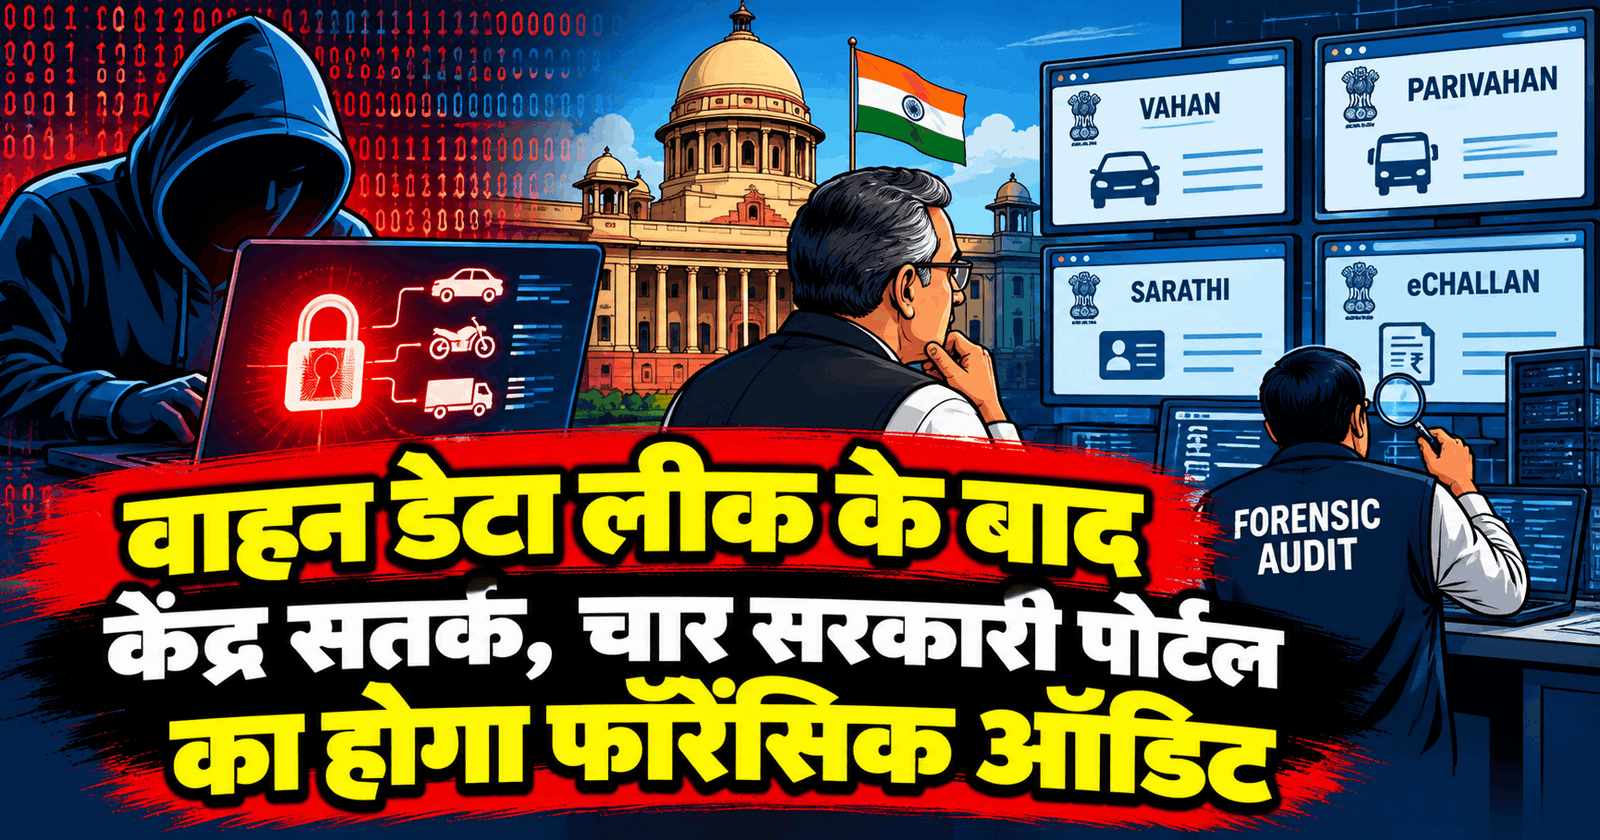
वाहन मालिकों के डेटा लीक होने की घटना के बाद केंद्रीय सड़क परिवहन एवं राजमार्ग मंत्रालय ने सरकारी डिजिटल पोर्टलों की सुरक्षा जांच कराने का फैसला किया है। मंत्रालय ने भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल (CERT-In) से VAHAN, SARATHI, ई-चालान और PUCC पोर्टल का फॉरेंसिक सुरक्षा ऑडिट करने को कहा है। इन पोर्टलों पर वाहन पंजीकरण, ड्राइविंग लाइसेंस, यातायात नियमों के उल्लंघन और प्रदूषण नियंत्रण प्रमाणपत्रों से जुड़ी जानकारियां दर्ज रहती हैं।
इस कदम का उद्देश्य यह पता लगाना है कि इन डिजिटल प्रणालियों में सुरक्षा की क्या कमियां हैं, डेटा तक अनधिकृत पहुंच की कितनी गुंजाइश है और भविष्य में ऐसी घटनाओं को रोकने के लिए किन तकनीकी उपायों की जरूरत है। यह मामला इसलिए भी अहम है क्योंकि देश में परिवहन से जुड़ी कई सरकारी सेवाएं अब ऑनलाइन माध्यम से संचालित होती हैं और बड़ी संख्या में नागरिकों की जानकारी इन प्रणालियों में उपलब्ध रहती है।
चार अहम पोर्टलों की सुरक्षा जांच
सड़क परिवहन एवं राजमार्ग मंत्रालय के चार पोर्टल रोजमर्रा की परिवहन सेवाओं में महत्वपूर्ण भूमिका निभाते हैं।
VAHAN पोर्टल पर वाहनों के पंजीकरण और उनसे संबंधित रिकॉर्ड रखे जाते हैं। SARATHI पोर्टल ड्राइविंग लाइसेंस और उससे जुड़ी सेवाओं का प्रबंधन करता है। ई-चालान प्रणाली यातायात नियमों के उल्लंघन और जुर्माने का रिकॉर्ड रखती है, जबकि PUCC पोर्टल प्रदूषण नियंत्रण प्रमाणपत्रों से संबंधित जानकारी संभालता है।
इन प्रणालियों पर मौजूद डेटा का इस्तेमाल सरकारी सेवाओं, सत्यापन और प्रशासनिक कार्यों में किया जाता है। ऐसे में किसी भी तरह की सुरक्षा खामी से जानकारी की गोपनीयता और डिजिटल सेवाओं की विश्वसनीयता प्रभावित हो सकती है।
फॉरेंसिक ऑडिट में केवल सामान्य तकनीकी जांच ही नहीं, बल्कि सुरक्षा से जुड़ी संभावित कमजोरियों, सिस्टम तक पहुंच के तरीकों और डेटा के इस्तेमाल से संबंधित पहलुओं की भी पड़ताल की जा सकती है। हालांकि, मंत्रालय की ओर से ऑडिट के विस्तृत दायरे और उसके पूरा होने की समयसीमा का ब्योरा उपलब्ध रिपोर्ट में नहीं दिया गया है।
इलेक्ट्रॉनिक्स मंत्रालय से भी मांगा हस्तक्षेप
‘द हिंदू’ की रिपोर्ट के मुताबिक, सड़क परिवहन मंत्रालय के एक वरिष्ठ अधिकारी ने बताया कि मंत्रालय ने इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी मंत्रालय से भी हस्तक्षेप करने का अनुरोध किया है। उससे डेटा साझा करने की मौजूदा नीति की समीक्षा करने और उसे अधिक सुरक्षित बनाने के उपाय सुझाने को कहा गया है।
यह पहल बताती है कि मामला केवल तकनीकी सुरक्षा तक सीमित नहीं है। सरकारी पोर्टलों के बीच डेटा किस आधार पर साझा किया जाता है, किन संस्थाओं या उपयोगकर्ताओं को उस तक पहुंच मिलती है और इस पहुंच पर किस तरह निगरानी रखी जाती है—ये सभी सवाल महत्वपूर्ण हैं।
डेटा साझा करने की व्यवस्था में स्पष्ट नियम और जवाबदेही होना जरूरी है। जरूरत से अधिक जानकारी तक पहुंच, कमजोर प्रमाणीकरण व्यवस्था या निगरानी में कमी नागरिकों की निजी जानकारी को जोखिम में डाल सकती है। इसलिए तकनीकी सुरक्षा के साथ-साथ नीतिगत समीक्षा भी आवश्यक मानी जा रही है।
नागरिकों की निजता और सरकारी जवाबदेही का सवाल
वाहनों से जुड़े रिकॉर्ड में मालिकों की पहचान और वाहन संबंधी जानकारियां शामिल हो सकती हैं। इनका दुरुपयोग होने पर नागरिकों की निजता प्रभावित हो सकती है। हालांकि, उपलब्ध रिपोर्ट में डेटा लीक की प्रकृति, प्रभावित लोगों की संख्या, सामने आई जानकारी के प्रकार या इसके पीछे जिम्मेदार लोगों के बारे में विस्तृत विवरण नहीं दिया गया है। इसलिए यह निष्कर्ष निकालना अभी उचित नहीं होगा कि चारों पोर्टलों से डेटा लीक हुआ है या सभी प्रणालियां प्रभावित हुई हैं।
फॉरेंसिक ऑडिट से यह स्पष्ट करने में मदद मिल सकती है कि सुरक्षा में कोई खामी मौजूद है या नहीं और यदि है, तो उसका दायरा कितना बड़ा है। जांच के निष्कर्षों के आधार पर सुरक्षा व्यवस्था को मजबूत करने और डेटा तक पहुंच के नियमों में बदलाव की जरूरत भी सामने आ सकती है।
डिजिटल सेवाओं के विस्तार के साथ बढ़ी जिम्मेदारी
सरकारी सेवाओं का डिजिटलीकरण नागरिकों के लिए सुविधा लेकर आया है, लेकिन इसके साथ डेटा की सुरक्षा सुनिश्चित करने की जिम्मेदारी भी बढ़ी है। परिवहन से जुड़ी सेवाओं में ऑनलाइन रिकॉर्ड का इस्तेमाल जितना व्यापक होगा, उनकी सुरक्षा और निगरानी उतनी ही महत्वपूर्ण होगी।
अब नजर CERT-In के फॉरेंसिक ऑडिट और इलेक्ट्रॉनिक्स एवं सूचना प्रौद्योगिकी मंत्रालय की समीक्षा पर रहेगी। जांच से मिलने वाले निष्कर्ष यह तय करने में मदद करेंगे कि मौजूदा सुरक्षा व्यवस्था में किन सुधारों की जरूरत है। सबसे महत्वपूर्ण सवाल यही है कि नागरिकों का डेटा सुरक्षित रखने के लिए तकनीकी सुरक्षा, पारदर्शिता और जवाबदेही को कितनी मजबूती से लागू किया जाता है।